Doanh nghiệp nên phân quyền Microsoft 365 theo phòng ban
Phân quyền Microsoft 365 theo phòng ban giúp doanh nghiệp kiểm soát ai được truy cập dữ liệu, tài liệu và dịch vụ nào, đồng thời giảm thao tác thủ công khi nhân sự thay đổi. Thay vì cấp quyền riêng lẻ cho từng người, doanh nghiệp có thể tổ chức quyền theo nhóm, kết hợp vai trò quản trị phù hợp để vừa thuận tiện vận hành vừa hạn chế rủi ro bảo mật.
I. Phân quyền Microsoft 365 gồm những gì?
Phân quyền Microsoft 365 thường gồm 2 nhóm chính: quyền quản trị hệ thống và quyền truy cập tài nguyên.
- Quyền quản trị: Dành cho người phụ trách IT hoặc quản trị viên, có thể tạo tài khoản, cấp license, quản lý người dùng và cấu hình các dịch vụ Microsoft 365.
- Quyền truy cập tài nguyên: Xác định người dùng được xem, chỉnh sửa hoặc chia sẻ dữ liệu trên SharePoint, Teams, OneDrive, email và các tài nguyên khác.
Hai loại quyền này cần được phân biệt rõ. Phân quyền theo phòng ban chủ yếu tập trung vào quyền truy cập dữ liệu, trong khi quyền quản trị chỉ nên cấp cho những người thực sự phụ trách hệ thống.
Từ nguyên tắc này, doanh nghiệp có thể xây dựng mô hình phân quyền Microsoft 365 theo từng phòng ban để dễ quản lý và hạn chế truy cập không cần thiết.
II. Mô hình phân quyền theo phòng ban
Phân quyền Microsoft 365 theo phòng ban giúp doanh nghiệp xây dựng quyền truy cập dựa trên chức năng công việc thay vì quản lý từng nhân viên riêng lẻ.
Nguyên tắc đơn giản là:
Xác định dữ liệu → xác định phòng ban cần sử dụng → tạo nhóm → cấp quyền cho nhóm → thêm hoặc xóa thành viên khi nhân sự thay đổi.
Microsoft Entra ID hỗ trợ sử dụng nhóm để cấp quyền truy cập tài nguyên, ứng dụng và thực hiện nhiều tác vụ quản lý người dùng. Cách tiếp cận dựa trên nhóm giúp quyền được quản lý tập trung hơn.
Mô hình phân quyền Microsoft 365 tham khảo
Doanh nghiệp nên xác định dữ liệu nhạy cảm trước, sau đó áp dụng nguyên tắc quyền tối thiểu cần thiết. Cách này giúp giảm khả năng một tài khoản bị xâm nhập nhưng vẫn có thể truy cập quá nhiều dữ liệu.
III. Dùng nhóm bảo mật và nhóm Microsoft 365 để gán quyền
Thay vì cấp quyền cho từng người, doanh nghiệp có thể sử dụng nhóm bảo mật Microsoft 365 để tập trung việc quản lý thành viên và quyền truy cập.
Về bản chất, Microsoft 365 và Microsoft Entra ID có nhiều loại nhóm phục vụ các mục đích khác nhau. Việc lựa chọn đúng loại nhóm ngay từ đầu giúp hệ thống dễ quản lý hơn.
Mỗi phòng ban nên có một nhóm riêng, sau đó gán quyền truy cập cho nhóm thay vì từng nhân viên. Khi nhân sự thay đổi, IT chỉ cần thêm hoặc xóa thành viên trong nhóm để cập nhật quyền nhanh chóng.
Hạn chế lồng nhiều nhóm bảo mật vào nhau vì cấu trúc quá phức tạp có thể khiến việc kiểm tra, theo dõi và xử lý quyền truy cập khó khăn hơn.
IV. Phân quyền quản trị theo vai trò và đặc quyền tối thiểu
Phân quyền Microsoft 365 theo vai trò quản trị Microsoft 365 cần tuân thủ nguyên tắc least privilege – đặc quyền tối thiểu.
Nguyên tắc này có nghĩa là mỗi quản trị viên chỉ được cấp những quyền cần thiết cho công việc, trong phạm vi và thời gian phù hợp. Microsoft khuyến nghị tránh cấp vai trò rộng hơn mức cần thiết chỉ vì thuận tiện.
Các vai trò quản trị Microsoft 365 thường gặp
Nên duy trì ít nhất một tài khoản quản trị dự phòng để sử dụng khi tài khoản quản trị chính gặp sự cố, bị khóa hoặc không thể đăng nhập, giúp doanh nghiệp chủ động khôi phục quyền quản trị khi cần.
V. Gán license và tự động hóa theo nhóm
Phân quyền Microsoft 365 có thể kết hợp với gán license theo nhóm để giảm thao tác thủ công cho bộ phận IT. Khi nhân viên được thêm vào nhóm phù hợp, hệ thống có thể tự động cấp license đã thiết lập cho nhóm đó.
Doanh nghiệp cũng có thể sử dụng nhóm động (Dynamic Membership) để tự động đưa nhân viên vào nhóm dựa trên thông tin như phòng ban. Nhờ đó, việc phân quyền theo phòng ban có thể được quản lý nhanh và nhất quán hơn khi nhân sự thay đổi.
Lưu ý: Một số tính năng nhóm động và quản trị nâng cao yêu cầu Microsoft Entra ID P1, trong khi Privileged Identity Management (PIM) yêu cầu Entra ID P2 hoặc gói phù hợp. Doanh nghiệp nên kiểm tra gói Microsoft 365 và Entra ID đang sử dụng trước khi triển khai để đảm bảo tính năng và bản quyền đáp ứng yêu cầu.
VI. Những lỗi thường gặp khi phân quyền Microsoft 365
Một chính sách phân quyền Microsoft 365 có thể trở nên khó kiểm soát nếu doanh nghiệp chỉ tập trung cấp quyền mà bỏ qua việc rà soát quyền định kỳ.
Lưu ý: Khi phân quyền Microsoft 365, doanh nghiệp nên cấp đúng quyền cần thiết, ưu tiên quản lý theo nhóm và rà soát định kỳ để hạn chế quyền dư thừa, giảm nguy cơ lộ dữ liệu hoặc truy cập trái phép.
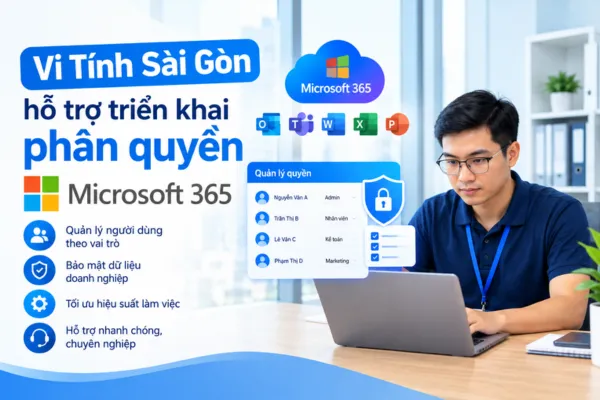
VII. Vi Tính Sài Gòn hỗ trợ triển khai phân quyền Microsoft 365
Đối với doanh nghiệp chưa có quy trình quản lý Microsoft 365 rõ ràng, việc phân quyền ngay từ đầu theo phòng ban, nhóm và vai trò sẽ giúp hệ thống dễ mở rộng hơn khi số lượng nhân sự tăng.
Vi Tính Sài Gòn hỗ trợ doanh nghiệp:
- Tư vấn gói Microsoft 365 phù hợp với nhu cầu sử dụng.
- Hỗ trợ thiết lập nhóm theo phòng ban.
- Cung cấp Microsoft 365 bản quyền chính hãng, hỗ trợ xuất hóa đơn VAT.
- Đồng hành kỹ thuật trong quá trình triển khai và vận hành.
Doanh nghiệp nên xác định rõ dữ liệu nào cần bảo vệ, ai cần sử dụng và quyền nào thực sự cần thiết trước khi cấu hình. Một mô hình phân quyền tốt không phải là mô hình có thật nhiều quyền, mà là mô hình giúp đúng người truy cập đúng tài nguyên, trong đúng phạm vi công việc.
Lưu ý: Tính năng, yêu cầu license và khả năng quản trị của Microsoft 365/Entra ID có thể thay đổi theo gói dịch vụ và thời điểm triển khai. Doanh nghiệp nên kiểm tra thông tin bản quyền thực tế trước khi cấu hình các tính năng nâng cao.
Cần tư vấn Microsoft 365 bản quyền và thiết lập phân quyền theo phòng ban? Liên hệ Vi Tính Sài Gòn để được tư vấn gói phù hợp, hỗ trợ thiết lập nhóm và phân quyền theo nhu cầu doanh nghiệp.
Hotline: 0982 487 770
Zalo: 0982 487 770
Địa chỉ: LL7 Tam Đảo, Phường Hòa Hưng, TPHCM
Giờ mở cửa: 08H - 17H (Từ thứ 2 đến thứ 7)